
Beveiliging en gegevens
De uren van uw team zijn persoonsgegevens. Zo behandelen wij ze ook.
Wie wanneer, waar en hoeveel werkt: dat is gevoelige informatie, voor uw werknemers en voor u. Hier leest u concreet hoe Cloketa die gegevens beschermt, en wat uw eigen verantwoordelijkheid blijft.
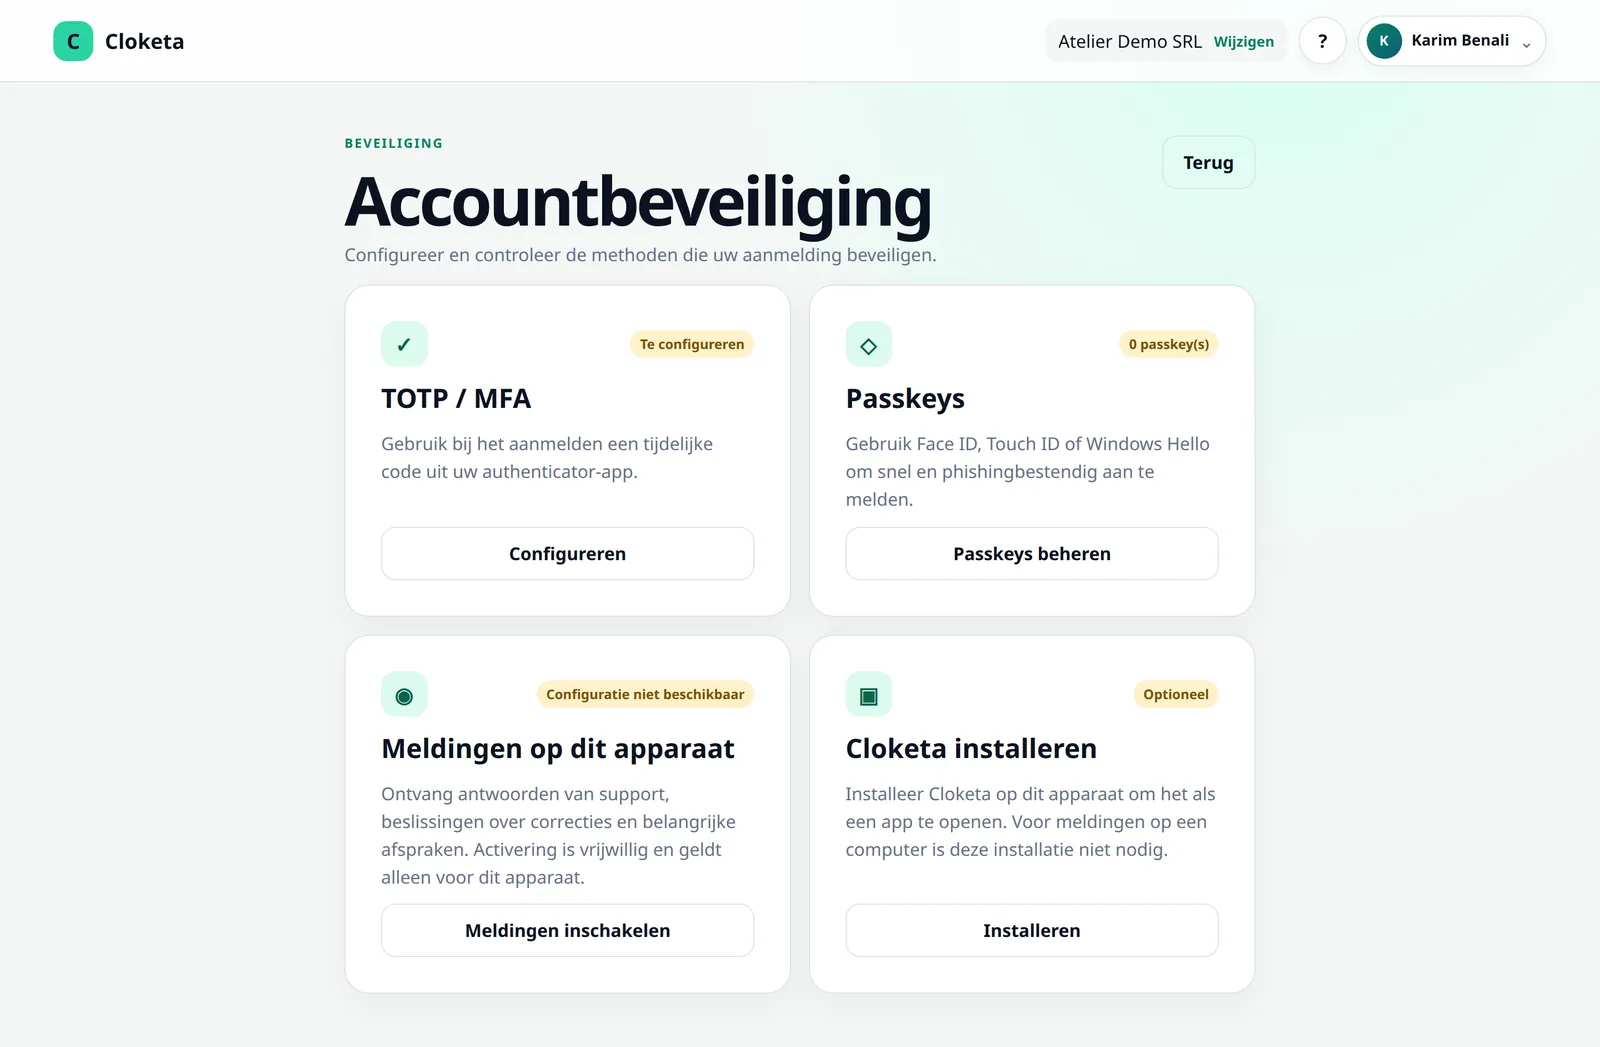
Toegang onder controle.
Sterke authenticatie
Tweestapsverificatie via een app (TOTP) en passkeys, in te schakelen in « Accountbeveiliging ». Ze kan worden opgelegd aan accounts met uitgebreide rechten. Verliest een lid zijn toestel, dan reset de eigenaar of een beheerder zijn tweestapsverificatie; die van een eigenaar kan alleen door een eigenaar worden gereset.
Persoonlijke toegang
Elk account, elke persoonlijke QR-code, elk personeelsnummer en elke pincode is strikt persoonlijk. Op een prikklok wordt de pincode altijd gevraagd na de QR-code of het personeelsnummer, en de sessie sluit vanzelf na 60 seconden. Een werknemer van wie de tewerkstelling is beëindigd, wordt gedeactiveerd vanuit het scherm Team: zijn toegang wordt afgesloten, ook zijn QR-code en pincode, en zijn registraties worden bewaard.
Rechten per rol en per onderneming
Aparte rollen (eigenaar, beheerder, HR, manager, werknemer). Een werknemer ziet alleen zichzelf. De rol van de eigenaar is beschermd: die kan in de applicatie niet worden toegekend of ingetrokken, en een beheerder kan zichzelf niet tot eigenaar benoemen. De loonexport, het inspectiedossier en de volledige export zijn voorbehouden aan de eigenaar, de beheerders en HR, en een manager ziet alleen zijn teams en subteams. Rollen en personeelsnummers horen bij de relatie tussen een persoon en een onderneming: wie actief is in twee ondernemingen, ziet vanuit de ene nooit de gegevens van de andere.
Niets verdwijnt zonder een spoor na te laten.
- Logische scheiding van elke ondernemingsomgeving.
- Logging van gevoelige handelingen, waaronder elke download van de loonexport.
- Correcties: de oorspronkelijke waarde, de reden, de auteur en de beslissing worden bewaard.
- Inspectiedossier met manifest en integriteitscontrole.
- Versleutelde verbindingen (TLS).
Gehost in Europa, dagelijks geback-upt en versleuteld.
De applicatie, de databanken, de bestanden en de back-ups worden gehost in de Europese Economische Ruimte, bij OVHcloud. Elke dag wordt een versleutelde kopie van de databank gemaakt en 35 dagen bewaard, gescheiden van de productieomgeving. Bij een incident is het gegevensverlies beperkt tot maximaal 15 minuten.
Geen enkel verbonden systeem is onkwetsbaar. De back-ups dekken het hele platform en dienen voor de continuïteit van de dienst: ze laten niet toe een vroegere toestand te herstellen voor één enkele onderneming. Wilt u een kopie van uw gegevens bewaren, gebruik dan de volledige export (JSON + CSV), die op elk moment beschikbaar is.
Beschikbaarheid: de status van de dienst, het gepland onderhoud en de incidenten van de afgelopen 90 dagen worden gepubliceerd op de statuspagina.
Met wie we samenwerken.
| Subverwerker | Rol |
|---|---|
| OVHcloud (Frankrijk) | Hosting van de applicatie, de gegevens en de back-ups — EER. |
| Cloudflare | Bescherming tegen aanvallen, DNS en doorvoer van het verkeer. Gegevens in transit kunnen buiten de EER worden verwerkt, binnen het kader van het EU-VS Data Privacy Framework en standaardcontractbepalingen. |
| Brevo (Frankrijk) | Transactionele e-mails (uitnodigingen, meldingen) — EER. |
| Pushmeldingsdiensten van browsers en besturingssystemen (Google, Apple, Mozilla) | Doorsturen van meldingen met end-to-end versleutelde inhoud. |
| Stripe (Ierland) | Betaling van het abonnement (kaart, Apple Pay, Google Pay, Bancontact, SEPA-domiciliëring of overschrijving). Cloketa ziet noch bewaart kaartgegevens. |
Elke toevoeging of vervanging van een subverwerker wordt minstens 30 dagen vooraf aan de beheerders aangekondigd. Actuele lijst van subverwerkers
U beslist, wij voeren uit.
Voor de gegevens van uw werknemers is uw onderneming de verwerkingsverantwoordelijke en treedt Be The Wave op als verwerker. De verwerkersovereenkomst (artikel 28 van de AVG) maakt deel uit van de algemene voorwaarden: u hoeft niets apart te ondertekenen.
- Het personeel van Be The Wave heeft alleen toegang tot uw gegevens als dat nodig is (supportaanvraag, beveiliging, wettelijke verplichting), en elke toegang wordt gelogd.
- Als de support Cloketa moet zien zoals een gebruiker het ziet (« meekijken via het account »), gebeurt dat binnen een kader: verplichte reden, nieuwe authenticatie van de medewerker, logging en melding aan de betrokken gebruiker.
- Bij een datalek worden de beheerders verwittigd uiterlijk 48 uur nadat we er kennis van hebben gekregen.
- Uw gegevens zijn van u. We halen er alleen geanonimiseerde en geaggregeerde statistieken uit, en we verkopen ze nooit.
- Overstappen naar een andere leverancier kan op elk moment, kosteloos: procedure en formaten.
- Voor een vraag over gegevensbescherming: [email protected].
Geolocatie
Standaard uitgeschakeld.
Cloketa volgt geen verplaatsingen. Als u de geolocatie inschakelt, wordt de positie alleen op het moment van het prikken vastgelegd. Voor u ze inschakelt, moet u een geldige reden hebben, die gedocumenteerd hebben en uw werknemers informeren. Er bestaan minder ingrijpende alternatieven: werkplekken zonder coördinaten, een prikklok gekoppeld aan een vestiging.
Hebt u geen toegang meer?
Begin met de link « Wachtwoord vergeten? » (1 uur geldig) of uw herstelcodes voor tweestapsverificatie; een andere eigenaar of beheerder kan ook uw tweestapsverificatie resetten. Hebt u de beheerderstoegang verloren, schrijf dan vanaf het e-mailadres van het account naar [email protected]. We vragen u een identiteitsbewijs en een bewijs van uw mandaat als vertegenwoordiger van de vennootschap. We bewaren geen kopie van het identiteitsbewijs, alleen de vermelding dat het werd gecontroleerd. De overdracht van het eigenaarschap van een omgeving volgt dezelfde procedure.
Een openbaar gedocumenteerde API.
De eigenaar en de beheerders maken API-sleutels en webhooks aan om Cloketa te koppelen aan andere software. De documentatie is openbaar, met het bijbehorende OpenAPI-bestand. API-sleutels geven toegang tot de gegevens van de onderneming: behandel ze als wachtwoorden.
Goed om te weten in de praktijk.
- Meldingen: per e-mail (uitnodiging, wachtwoord, correcties en afwijkingen, vergeten registraties, maandoverzicht, support, facturatie, wijziging van de algemene voorwaarden, onderhoud en beveiligingsincidenten) en via pushmelding als de applicatie is geïnstalleerd (correcties en afwijkingen, vergeten registraties, support, Cloketa Start, berichten van de beheerder). Iedereen schakelt push per toestel in of uit in « Accountbeveiliging ». Belangrijke e-mails worden altijd verstuurd.
- Talen: Frans, Nederlands, Engels en Duits. De onderneming heeft een standaardtaal, en elke gebruiker kan zijn eigen taal kiezen; e-mails en meldingen volgen de taal van de persoon die ze ontvangt.
- Browsers: de recente versies van Chrome, Edge, Firefox en Safari, op computer en smartphone. Op iPhone en iPad moet u Cloketa aan het startscherm toevoegen om meldingen te ontvangen.
Beveiliging is een gedeelde zaak.
- Schakel tweestapsverificatie in.
- Deactiveer zonder uitstel de toegang van personen die de onderneming verlaten (Team → fiche → « Tewerkstelling beëindigen en toegang intrekken »).
- Bescherm uw prikklokken en de codes van uw werknemers.
- Informeer uw werknemers over de verwerking van hun gegevens.
- Voorzie een noodprocedure voor het geval de dienst niet beschikbaar is.
- Download regelmatig uw exports.
Veelgestelde vragen over beveiliging en gegevens
Waar worden de gegevens gehost?
In de Europese Economische Ruimte, bij OVHcloud, voor de applicatie, de databanken, de bestanden en de back-ups.
Het volledige antwoord lezen : Waar worden de gegevens gehost?
Bestaat er een verwerkersovereenkomst (DPA)? Moet ik die apart ondertekenen?
Ja, die bestaat, en ze is opgenomen in onze algemene voorwaarden (Bijlage 1). U aanvaardt ze samen met het contract: een afzonderlijke handtekening is niet nodig.
Kan het personeel van Cloketa mijn gegevens zien?
Alleen wanneer dat nodig is, om een supportaanvraag te behandelen, voor de beveiliging of voor een wettelijke verplichting. Deze toegang wordt gelogd.
Het volledige antwoord lezen : Kan het personeel van Cloketa mijn gegevens zien?
Welke beveiligingsmaatregelen beschermen de accounts?
Wachtwoorden opgeslagen als hash, tweestapsverificatie (TOTP), passkeys, rechten per rol en per onderneming, logging van gevoelige handelingen en versleutelde communicatie (TLS).
Het volledige antwoord lezen : Welke beveiligingsmaatregelen beschermen de accounts?
Onze beheerder heeft de onderneming verlaten of ik heb geen toegang meer: hoe krijg ik die terug?
Is er nog een eigenaar of beheerder, dan kan die de rechten aan iemand anders toekennen of een tweestapsverificatie resetten. Zo niet, schrijf dan vanaf het e-mailadres van het account naar [email protected]: we vragen u een identiteitsbewijs en een bewijs van uw mandaat als vertegenwoordiger van de vennootschap.
Wat gebeurt er bij een datalek?
Wij verwittigen u zo snel mogelijk, uiterlijk 48 uur nadat wij er kennis van hebben gekregen, met de beschikbare informatie over de aard en de gevolgen van het lek.
Het volledige antwoord lezen : Wat gebeurt er bij een datalek?
Gaan er gegevens buiten de Europese Unie?
De productiegegevens en de back-ups blijven in de EER. Alleen het netwerkverkeer (Cloudflare) en het doorsturen van pushmeldingen kunnen buiten de EER passeren, met waarborgen waarin de GDPR voorziet.
Het volledige antwoord lezen : Gaan er gegevens buiten de Europese Unie?
Een werknemer vraagt mij zijn gegevens: hoe pak ik dat aan?
Cloketa geeft u de functies om erop te antwoorden: export van de gegevens van een werknemer, rechtzetting via een traceerbare correctie, deactivering en wissing. Het is aan u om op het verzoek te antwoorden.
Het volledige antwoord lezen : Een werknemer vraagt mij zijn gegevens: hoe pak ik dat aan?
Gratis proefperiode
Vragen over beveiliging voor u van start gaat?
De algemene voorwaarden en hun bijlagen beschrijven alle maatregelen in detail. U kunt Cloketa ook 14 dagen uitproberen voor u beslist.