
Sécurité et données
Les heures de votre équipe sont des données personnelles. Nous les traitons comme telles.
Qui travaille quand, où et combien : ce sont des informations sensibles pour vos travailleurs comme pour vous. Voici, concrètement, comment Cloketa les protège, et ce qui reste de votre responsabilité.
Des accès maîtrisés.
Authentification forte
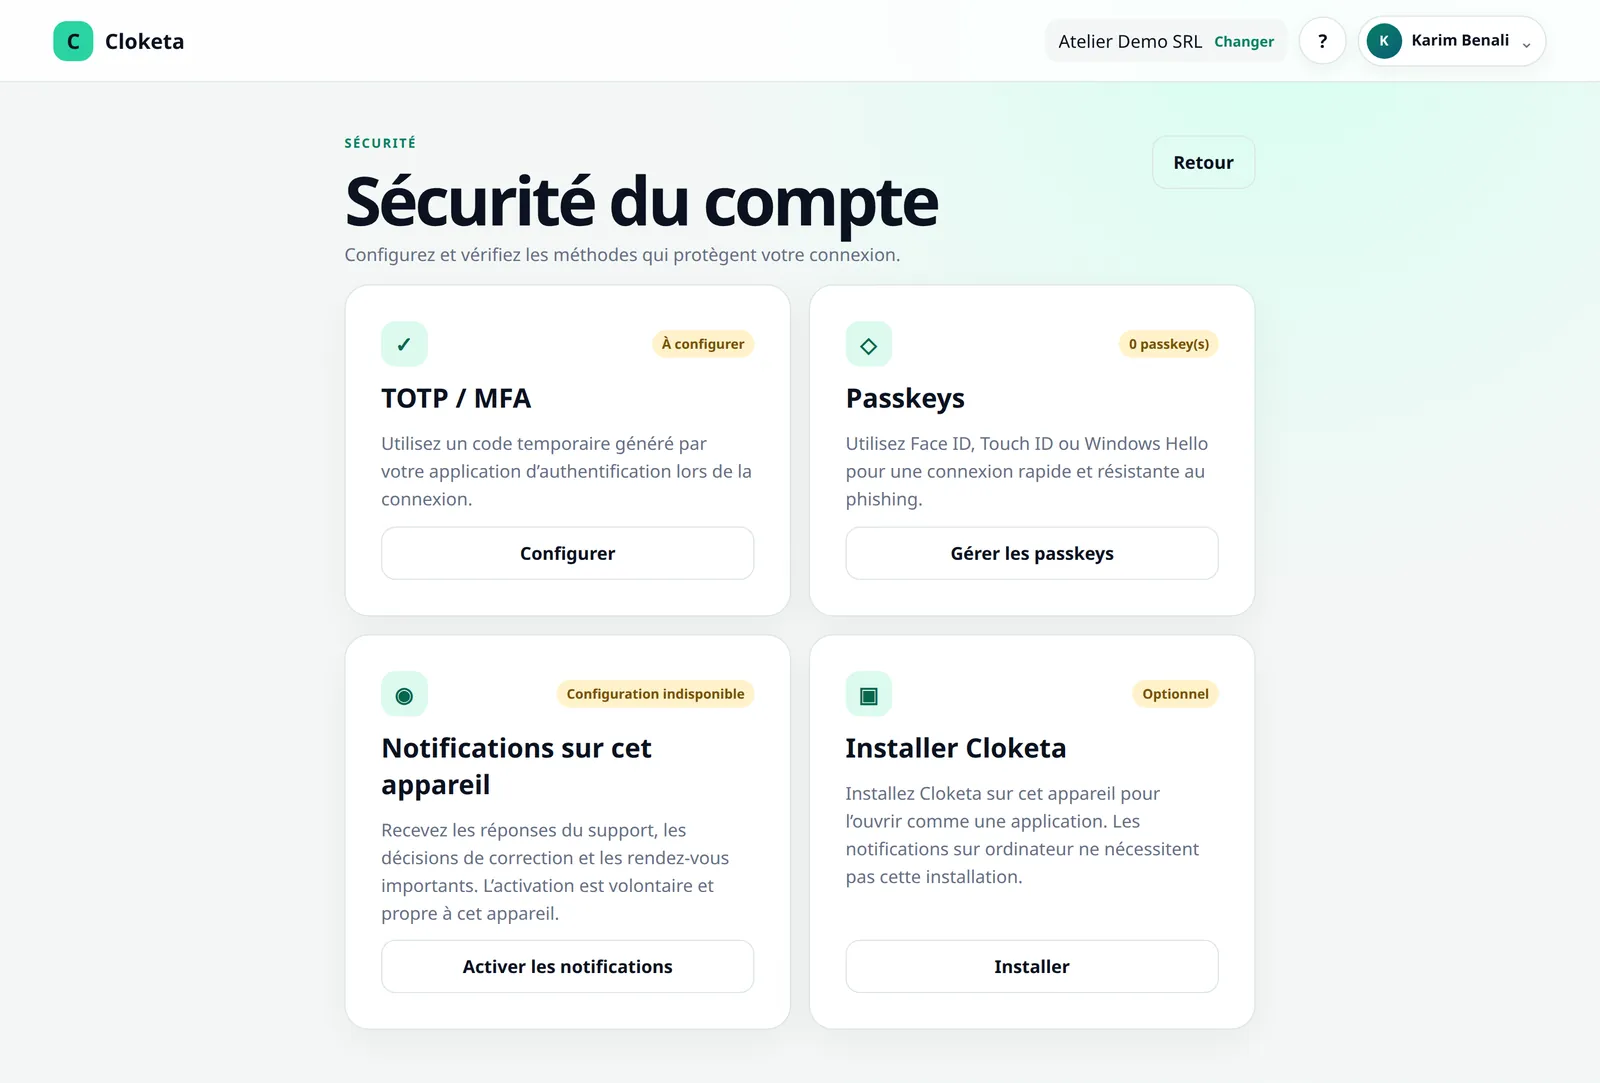
Double authentification par application (TOTP) et passkeys, à activer dans « Sécurité du compte ». Elle peut être imposée aux comptes qui ont des droits étendus. Si un membre perd son appareil, le propriétaire ou un administrateur réinitialise sa double authentification ; celle d'un propriétaire ne peut l'être que par un propriétaire.
Accès personnels
Chaque compte, QR personnel, matricule et code PIN est strictement personnel. Sur une borne de pointage, le code PIN est toujours demandé après le QR ou le matricule, et la session se ferme seule après 60 secondes. Un travailleur dont l'emploi a pris fin est désactivé depuis l'écran Équipe : son accès est coupé, y compris son QR et son PIN, et ses pointages sont conservés.
Droits par rôle et par entreprise
Des rôles distincts (propriétaire, administrateur, RH, manager, travailleur). Un travailleur ne voit que lui-même. Le rôle du propriétaire est protégé : il ne peut être ni attribué ni retiré dans l'application, et un administrateur ne peut pas se nommer propriétaire. L'export paie, le dossier d'inspection et l'export complet sont réservés au propriétaire, aux administrateurs et aux RH, et un manager ne voit que ses équipes et sous-équipes. Les rôles et matricules appartiennent à la relation entre une personne et une entreprise : une personne active dans deux entreprises ne voit jamais les données de l'une depuis l'autre.
Rien ne s'efface sans laisser de trace.
- Cloisonnement logique de chaque espace entreprise.
- Journalisation des opérations sensibles, y compris chaque téléchargement de l'export paie.
- Corrections : la valeur d'origine, le motif, l'auteur et la décision sont conservés.
- Dossier d'inspection avec manifeste et contrôle d'intégrité.
- Échanges chiffrés (TLS).
Hébergé en Europe, sauvegardé chaque jour et chiffré.
L'application, les bases de données, les fichiers et les sauvegardes sont hébergés dans l'Espace économique européen, chez OVHcloud. Une copie chiffrée de la base est réalisée chaque jour et conservée 35 jours, séparément de l'environnement de production. En cas d'incident, la perte de données est limitée à 15 minutes au maximum.
Aucun système connecté n'est invulnérable. Les sauvegardes couvrent toute la plateforme et servent à la continuité du service : elles ne permettent pas de restaurer un état antérieur pour une seule entreprise. Pour garder une copie de vos données, utilisez l'export complet (JSON + CSV), disponible à tout moment.
Disponibilité : l'état du service, les maintenances prévues et les incidents des 90 derniers jours sont publiés sur la page d'état.
Avec qui nous travaillons.
| Sous-traitant | Rôle |
|---|---|
| OVHcloud (France) | Hébergement de l'application, des données et des sauvegardes — EEE. |
| Cloudflare | Protection contre les attaques, DNS et transit du trafic. Les données en transit peuvent être traitées hors EEE, encadrées par le Data Privacy Framework UE–États-Unis et des clauses contractuelles types. |
| Brevo (France) | E-mails transactionnels (invitations, notifications) — EEE. |
| Services de notification push des navigateurs et des systèmes (Google, Apple, Mozilla) | Acheminement de notifications au contenu chiffré de bout en bout. |
| Stripe (Irlande) | Paiement de l'abonnement (carte, Apple Pay, Google Pay, Bancontact, domiciliation SEPA ou virement). Cloketa ne voit ni ne stocke aucune donnée de paiement. |
Tout ajout ou remplacement d'un sous-traitant est annoncé aux administrateurs au moins 30 jours à l'avance. Liste à jour des sous-traitants
Vous décidez, nous exécutons.
Pour les données de vos travailleurs, votre entreprise est responsable du traitement et Be The Wave agit comme sous-traitant. L'accord de traitement des données (article 28 du RGPD) fait partie des conditions générales : il n'y a rien à signer à part.
- Le personnel de Be The Wave n'accède à vos données que si c'est nécessaire (demande de support, sécurité, obligation légale), et chaque accès est journalisé.
- Si le support doit voir Cloketa comme le voit un utilisateur (« emprunt de compte »), c'est encadré : motif obligatoire, nouvelle authentification de l'agent, journalisation et notification à l'utilisateur concerné.
- En cas de violation de données, les administrateurs sont prévenus au plus tard 48 heures après que nous en avons connaissance.
- Vos données vous appartiennent. Nous n'en tirons que des statistiques anonymisées et agrégées, et nous ne les vendons jamais.
- Changer de fournisseur est possible à tout moment, sans frais : procédure et formats.
- Pour une question de protection des données : [email protected].
Géolocalisation
Désactivée par défaut.
Cloketa ne suit pas les déplacements. Si vous activez la géolocalisation, la position est relevée uniquement au moment du pointage. Avant de l'activer, vous devez avoir une raison valable, l'avoir documentée et en informer vos travailleurs. Des alternatives moins intrusives existent : lieux de travail sans coordonnées, borne de pointage rattachée à un site.
Vous avez perdu l'accès ?
Commencez par le lien « Mot de passe oublié ? » (valable 1 heure) ou vos codes de récupération de double authentification ; un autre propriétaire ou administrateur peut aussi réinitialiser votre double authentification. Si vous avez perdu l'accès administrateur, écrivez à [email protected] depuis l'adresse e-mail du compte. Nous vous demanderons une preuve d'identité et une preuve de votre mandat de représentant de la société. Nous ne conservons pas la copie de la pièce d'identité, seulement la mention de sa vérification. Le transfert de la propriété d'un espace suit la même procédure.
Une API documentée publiquement.
Le propriétaire et les administrateurs créent des clés API et des webhooks pour connecter Cloketa à d'autres logiciels. La documentation est publique, avec son fichier OpenAPI. Les clés API donnent accès aux données de l'entreprise : traitez-les comme des mots de passe.
Bon à savoir au quotidien.
- Notifications : par e-mail (invitation, mot de passe, corrections et dérogations, oublis de pointage, relevé mensuel, support, facturation, changement des conditions générales, maintenance et incidents de sécurité) et par notification push si l'application est installée (corrections et dérogations, oublis de pointage, support, Cloketa Start, messages de l'administrateur). Chacun active ou désactive le push sur chacun de ses appareils dans « Sécurité du compte ». Les e-mails importants partent toujours.
- Langues : français, néerlandais, anglais et allemand. L'entreprise a une langue par défaut, et chaque utilisateur peut choisir la sienne ; e-mails et notifications suivent la langue de la personne qui les reçoit.
- Navigateurs : les versions récentes de Chrome, Edge, Firefox et Safari, sur ordinateur et smartphone. Sur iPhone et iPad, les notifications nécessitent d'ajouter Cloketa à l'écran d'accueil.
La sécurité se partage.
- Activez la double authentification.
- Désactivez sans attendre l'accès des personnes qui quittent l'entreprise (Équipe → fiche → « Mettre fin à l'emploi et désactiver l'accès »).
- Protégez vos bornes de pointage et les codes de vos travailleurs.
- Informez vos travailleurs sur le traitement de leurs données.
- Prévoyez une procédure de secours en cas d'indisponibilité.
- Téléchargez régulièrement vos exports.
Questions fréquentes sur la sécurité et les données
Où sont hébergées les données ?
Dans l'Espace économique européen, chez OVHcloud, pour l'application, les bases de données, les fichiers et les sauvegardes.
Existe-t-il un contrat de sous-traitance (DPA) ? Faut-il le signer à part ?
Oui, il existe, et il est inclus dans nos conditions générales (Annexe 1). Vous l'acceptez en même temps que le contrat : aucune signature séparée n'est nécessaire.
Le personnel de Cloketa peut-il voir mes données ?
Seulement lorsque c'est nécessaire, pour traiter une demande de support, pour la sécurité ou pour une obligation légale. Ces accès sont journalisés.
Lire la réponse complète : Le personnel de Cloketa peut-il voir mes données ?
Quelles mesures de sécurité protègent les comptes ?
Mots de passe stockés sous forme d'empreinte, double authentification (TOTP), passkeys, permissions par rôle et par entreprise, journalisation des opérations sensibles et échanges chiffrés (TLS).
Lire la réponse complète : Quelles mesures de sécurité protègent les comptes ?
Notre administrateur a quitté l'entreprise ou j'ai perdu mon accès : comment le récupérer ?
Si un propriétaire ou un administrateur reste en place, il peut attribuer les droits à quelqu'un d'autre ou réinitialiser une double authentification. Sinon, écrivez à [email protected] depuis l'adresse e-mail du compte : nous vous demanderons une preuve d'identité et une preuve de votre mandat de représentant de la société.
Que se passe-t-il en cas de fuite de données ?
Nous vous prévenons dans les meilleurs délais, au plus tard 48 heures après en avoir pris connaissance, avec les informations disponibles sur la nature et les conséquences de la violation.
Lire la réponse complète : Que se passe-t-il en cas de fuite de données ?
Des données partent-elles hors de l'Union européenne ?
Les données de production et les sauvegardes restent dans l'EEE. Seul le trafic réseau (Cloudflare) et l'acheminement des notifications push peuvent transiter hors de l'EEE, avec des garanties prévues par le RGPD.
Lire la réponse complète : Des données partent-elles hors de l'Union européenne ?
Un travailleur me demande ses données : comment faire ?
Cloketa vous fournit les fonctions nécessaires pour y répondre : export des données d'un travailleur, rectification par correction tracée, désactivation et effacement. C'est à vous de répondre à la demande.
Lire la réponse complète : Un travailleur me demande ses données : comment faire ?
Essai gratuit
Des questions de sécurité avant de vous lancer ?
Les conditions générales et leurs annexes détaillent toutes les mesures. Vous pouvez aussi essayer Cloketa pendant 14 jours avant de décider.